
捕获结构性漏洞
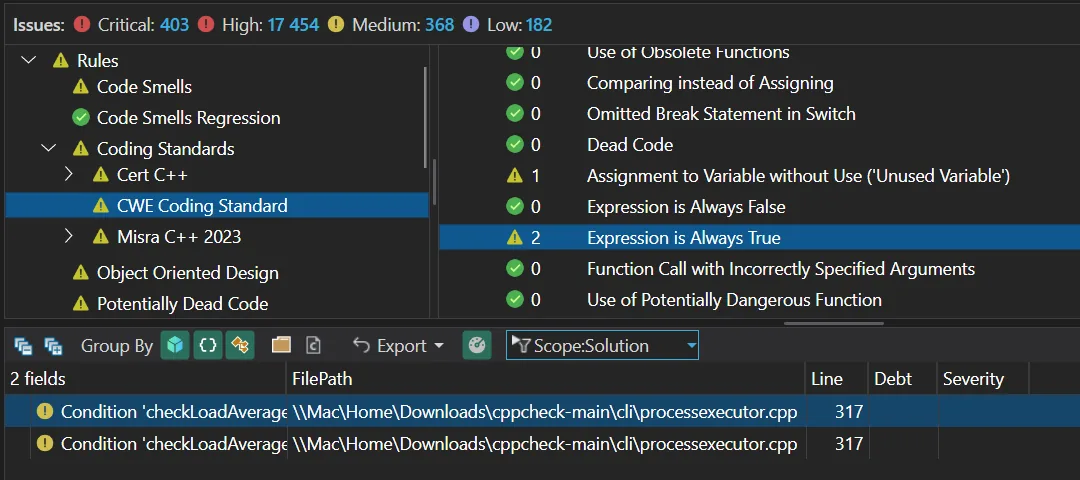
最危险的漏洞是结构性的:它们内置于代码的工作方式中,而不仅仅是某一行做错了什么。CppDepend 的规则集映射到 CWE,可在整个代码库的每次构建中检测漏洞类别——易注入模式、薄弱的错误处理、危险的 API 使用。
安全审查不再是周期性事件,而成为流水线的持续属性。
- 映射到 CWE 漏洞类别的规则集
- 每次构建扫描整个代码库
- 按严重程度排名的发现,便于分诊
- 通过 CI 质量门禁持续执行
识别不安全的内存使用模式
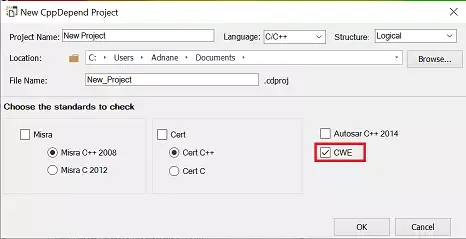
内存安全是 C/C++ 安全成败的关键。CppDepend 的 CERT C/C++ 规则支持精确针对导致缓冲区溢出、释放后使用、泄漏和未定义行为的模式——每个发现都有解释和定位。
结合 CQLinq,您可以为自己的禁用模式编写自定义查询:禁用函数、未检查的返回值、在应保证内存安全的模块中使用原始指针。
- 内置 CERT C/C++ 内存安全规则
- 检测泄漏、易溢出和悬空指针模式
- 针对项目特定禁用 API 的自定义 CQLinq 规则
- 趋势跟踪以证明内存安全的改进
执行安全策略
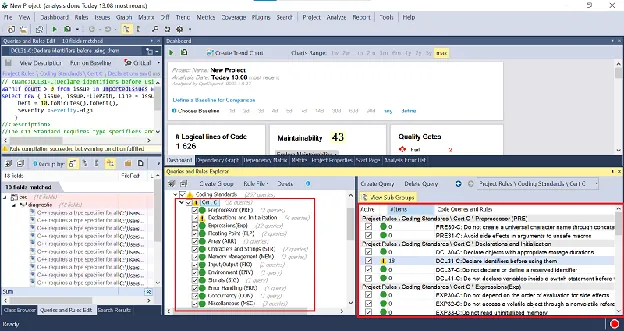
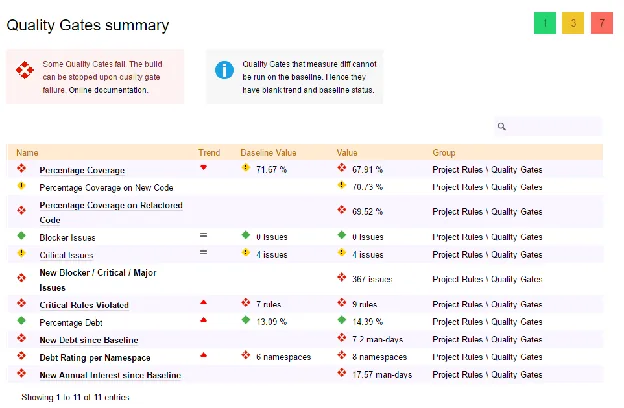
安全策略只有在违反它有后果时才有效。CppDepend 将您的安全规则——编码标准、禁用 API、必须评审的区域——变成强制执行的门禁:违反策略的代码根本无法通过流水线。
策略以版本化的 CQLinq 规则表达,报告自动记录合规情况,为安全领导层同时提供执行力和证据。
- 以强制执行的质量门禁表达的安全策略
- 跨所有团队共享的版本化规则文件
- 用于安全审查的自动合规证据
- 集成到发布流水线之中,而不是之外
看看 CppDepend 在您的代码中发现了什么
下载免费试用版,几分钟内对您自己的代码库运行完整分析。