
Risque & Qualité
CppDepend pour les Responsables sécurité
Détectez les vulnérabilités structurelles, identifiez les patterns d'usage mémoire non sûrs, appliquez les politiques de sécurité.
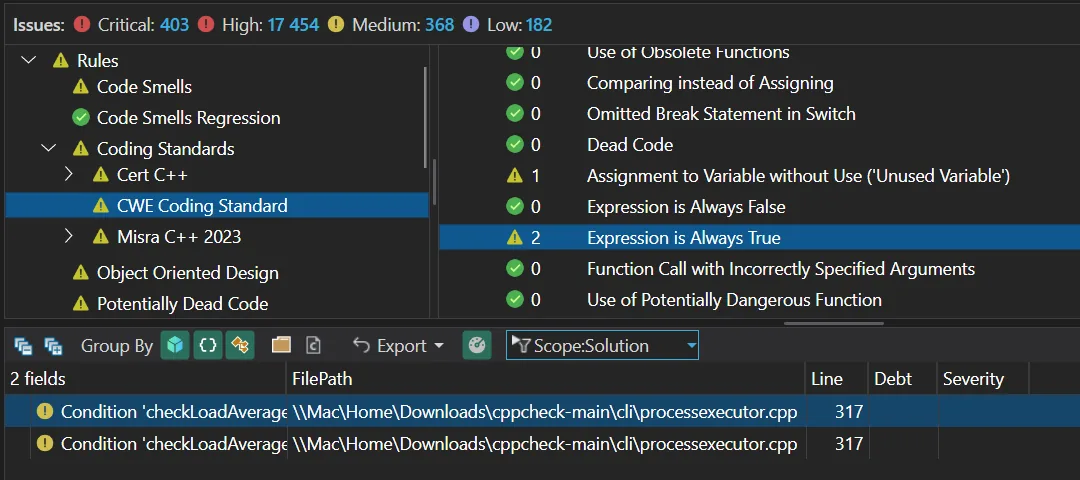
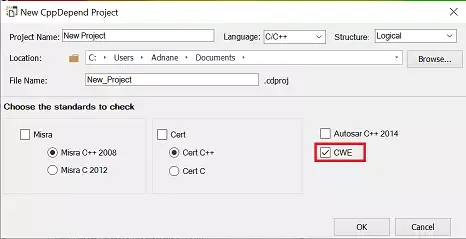
Détecter les vulnérabilités structurelles
Les vulnérabilités les plus dangereuses sont structurelles : elles sont intégrées dans la façon dont le code fonctionne, pas seulement dans ce qu'il fait de faux sur une ligne. Le jeu de règles de CppDepend, mappé sur CWE, détecte des classes de vulnérabilités — patterns propices à l'injection, gestion d'erreurs faible, usage d'API dangereuses — sur l'ensemble du code, à chaque build.
La revue de sécurité cesse d'être un événement périodique et devient une propriété continue du pipeline.
- Jeu de règles mappé sur les catégories de vulnérabilités CWE
- Analyse de l'ensemble du code à chaque build
- Résultats classés par gravité pour le triage
- Application continue via les quality gates du CI
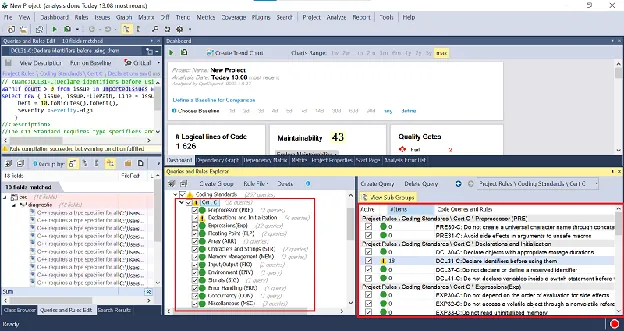
Identifier les schémas mémoire dangereux
La sécurité mémoire est là où la sécurité C/C++ se gagne ou se perd. Le support des règles CERT C/C++ de CppDepend cible exactement les patterns qui mènent aux dépassements de tampon, use-after-free, fuites et comportements indéfinis — chaque résultat étant expliqué et localisé.
Combiné avec CQLinq, vous pouvez écrire des requêtes personnalisées pour vos propres patterns interdits : fonctions bannies, valeurs de retour non vérifiées, usage de pointeurs bruts dans des modules qui devraient être memory-safe.
- Règles de sécurité mémoire CERT C/C++ intégrées
- Détection des fuites et des patterns propices aux dépassements et pointeurs pendus
- Règles CQLinq personnalisées pour les API bannies spécifiques au projet
- Suivi des tendances pour prouver l'amélioration de la sécurité mémoire
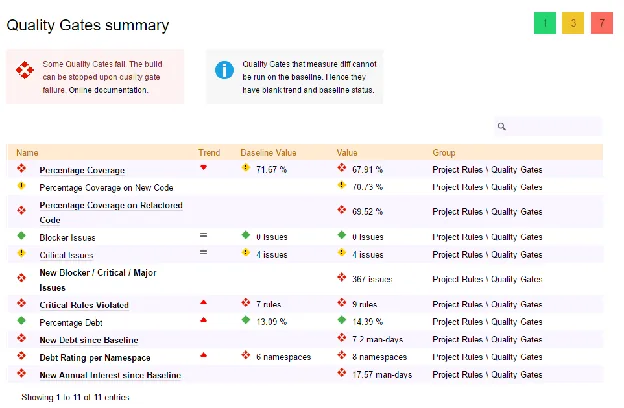
Imposer les politiques de sécurité
Une politique de sécurité ne fonctionne que si sa violation a des conséquences. CppDepend transforme vos règles de sécurité — standards de codage, API bannies, zones de revue obligatoires — en gates appliqués : le code qui viole la politique ne passe simplement pas le pipeline.
Les politiques sont exprimées comme des règles CQLinq versionnées et les rapports documentent automatiquement la conformité, offrant à la direction sécurité à la fois application et preuves.
- Politiques de sécurité exprimées en quality gates appliqués
- Fichiers de règles versionnés partagés entre toutes les équipes
- Preuves de conformité automatiques pour les revues de sécurité
- Intégration dans le pipeline de release, pas à côté
Découvrez ce que CppDepend trouve dans votre code
Téléchargez l'essai gratuit et lancez une analyse complète de votre propre code en quelques minutes.