
Risiko & Qualität
CppDepend für Security-Verantwortliche
Erkennen Sie strukturelle Schwachstellen, identifizieren Sie unsichere Speichernutzungsmuster und setzen Sie Sicherheitsrichtlinien durch.
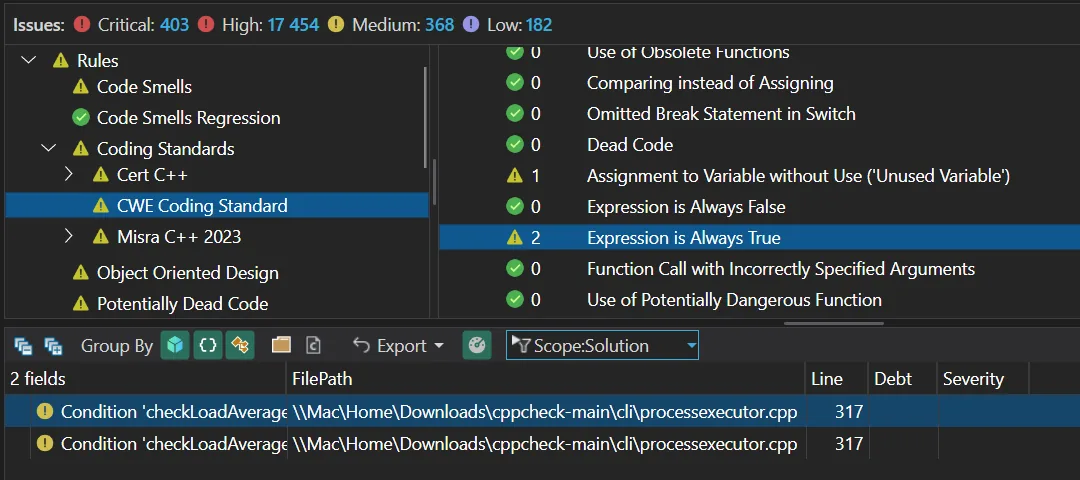
Strukturelle Schwachstellen erkennen
Die gefährlichsten Schwachstellen sind strukturell: Sie sind in die Funktionsweise des Codes eingebaut, nicht nur in eine einzelne falsche Zeile. CppDepends Regelsatz, gemappt auf CWE, erkennt Schwachstellenklassen — injektionsanfällige Muster, schwache Fehlerbehandlung, gefährliche API-Nutzung — in der gesamten Codebase, bei jedem Build.
Sicherheits-Review hört auf, ein periodisches Ereignis zu sein, und wird eine kontinuierliche Eigenschaft der Pipeline.
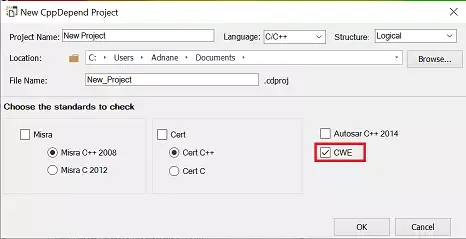
- Regelsatz gemappt auf CWE-Schwachstellenkategorien
- Scan der gesamten Codebase bei jedem Build
- Nach Schweregrad geordnete Befunde für die Triage
- Kontinuierliche Durchsetzung durch CI-Quality-Gates
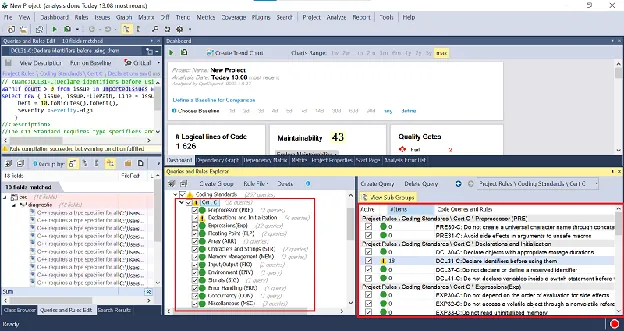
Unsichere Speicherzugriffsmuster identifizieren
Speichersicherheit entscheidet über C/C++-Sicherheit. CppDepends CERT-C/C++-Regelunterstützung zielt genau auf die Muster ab, die zu Pufferüberläufen, Use-after-Free, Leaks und undefiniertem Verhalten führen — jeder Befund erklärt und lokalisiert.
Kombiniert mit CQLinq können Sie eigene Abfragen für Ihre verbotenen Muster schreiben: gesperrte Funktionen, ungeprüfte Rückgabewerte, rohe Zeigernutzung in Modulen, die speichersicher sein sollten.
- CERT-C/C++-Speichersicherheitsregeln integriert
- Erkennung von Leaks, overflow-anfälligen und Dangling-Pointer-Mustern
- Eigene CQLinq-Regeln für projektspezifisch gesperrte APIs
- Trend-Verfolgung als Nachweis der Speichersicherheits-Verbesserung
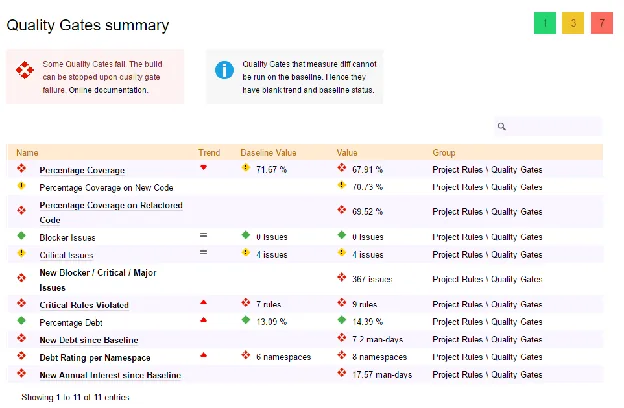
Sicherheitsrichtlinien durchsetzen
Eine Sicherheitsrichtlinie funktioniert nur, wenn ihre Verletzung Konsequenzen hat. CppDepend verwandelt Ihre Sicherheitsregeln — Coding-Standards, gesperrte APIs, obligatorische Review-Zonen — in durchgesetzte Gates: Code, der die Richtlinie verletzt, passiert die Pipeline schlicht nicht.
Richtlinien werden als versionierte CQLinq-Regeln ausgedrückt, und Berichte dokumentieren die Einhaltung automatisch — Sicherheitsverantwortliche erhalten sowohl Durchsetzung als auch Nachweise.
- Sicherheitsrichtlinien als durchgesetzte Quality Gates
- Versionierte Regeldateien, über alle Teams geteilt
- Automatische Compliance-Nachweise für Sicherheits-Reviews
- Integration in die Release-Pipeline, nicht daneben
Sehen Sie, was CppDepend in Ihrem Code findet
Laden Sie die kostenlose Testversion herunter und führen Sie in wenigen Minuten eine vollständige Analyse Ihrer eigenen Codebase durch.