
리스크 및 품질
보안 리더를 위한 CppDepend
구조적 취약점을 포착하고, 안전하지 않은 메모리 사용 패턴을 식별하며, 보안 정책을 적용하세요.
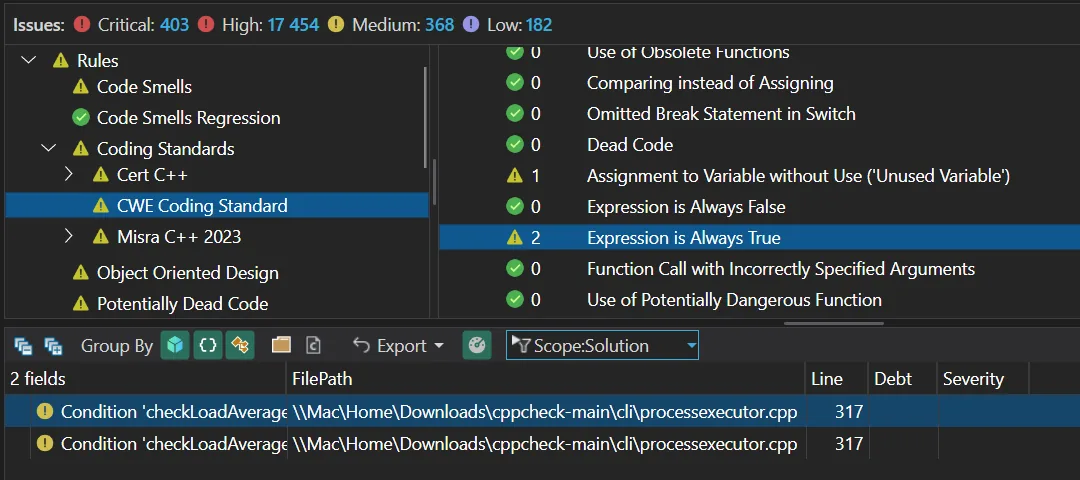
구조적 취약점 탐지
가장 위험한 취약점은 구조적입니다: 코드가 한 줄에서 잘못하는 것뿐만 아니라 코드의 작동 방식에 내장되어 있습니다. CWE에 매핑된 CppDepend의 규칙 세트는 취약점 클래스 — 인젝션에 취약한 패턴, 약한 오류 처리, 위험한 API 사용 — 를 전체 코드베이스에서 모든 빌드마다 탐지합니다.
보안 검토는 주기적인 이벤트가 아니라 파이프라인의 지속적인 속성이 됩니다.
- CWE 취약점 범주에 매핑된 규칙 세트
- 모든 빌드에서 전체 코드베이스 스캔
- 분류를 위한 심각도별 발견 사항
- CI 품질 게이트를 통한 지속적 적용
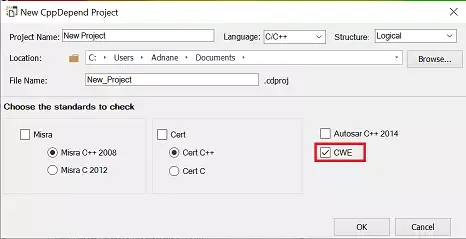
안전하지 않은 메모리 사용 패턴 식별
메모리 안전은 C/C++ 보안의 승패를 가르는 곳입니다. CppDepend의 CERT C/C++ 규칙 지원은 버퍼 오버플로, use-after-free, 누수 및 정의되지 않은 동작으로 이어지는 패턴을 정확히 대상으로 하며, 각 발견 사항을 설명하고 위치를 파악합니다.
CQLinq와 결합하면 자체 금지 패턴에 대한 사용자 지정 쿼리를 작성할 수 있습니다: 금지된 함수, 확인되지 않은 반환값, 메모리 안전해야 하는 모듈에서의 원시 포인터 사용.
- CERT C/C++ 메모리 안전 규칙 내장
- 누수, 오버플로에 취약한 패턴 및 dangling 포인터 패턴 탐지
- 프로젝트별 금지 API를 위한 사용자 지정 CQLinq 규칙
- 메모리 안전 개선을 입증하는 추세 추적
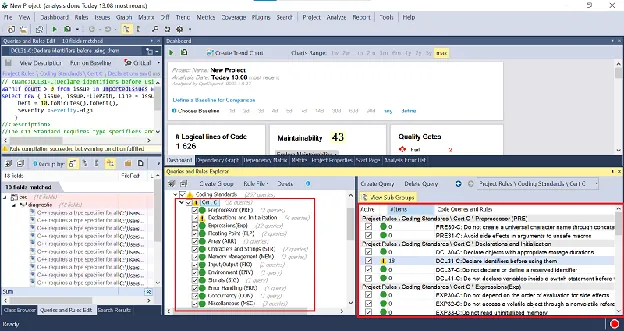
보안 정책 적용
보안 정책은 위반에 결과가 따를 때만 작동합니다. CppDepend는 보안 규칙 — 코딩 표준, 금지된 API, 필수 검토 영역 — 을 적용되는 게이트로 전환합니다: 정책을 위반하는 코드는 파이프라인을 통과하지 못합니다.
정책은 버전 관리된 CQLinq 규칙으로 표현되고 보고서가 준수를 자동으로 문서화하여 보안 리더십에 적용과 증거를 모두 제공합니다.
- 적용되는 품질 게이트로 표현된 보안 정책
- 모든 팀에서 공유되는 버전 관리 규칙 파일
- 보안 검토를 위한 자동 컴플라이언스 증거
- 릴리스 파이프라인 옆이 아닌 내부 통합
CppDepend가 코드에서 무엇을 찾는지 확인해 보세요
무료 평가판을 다운로드하고 몇 분 만에 자체 코드베이스 전체를 분석하세요.