
リスクと品質
セキュリティリーダーのためのCppDepend
構造的な脆弱性を捕捉し、安全でないメモリ使用パターンを特定し、セキュリティポリシーを適用します。
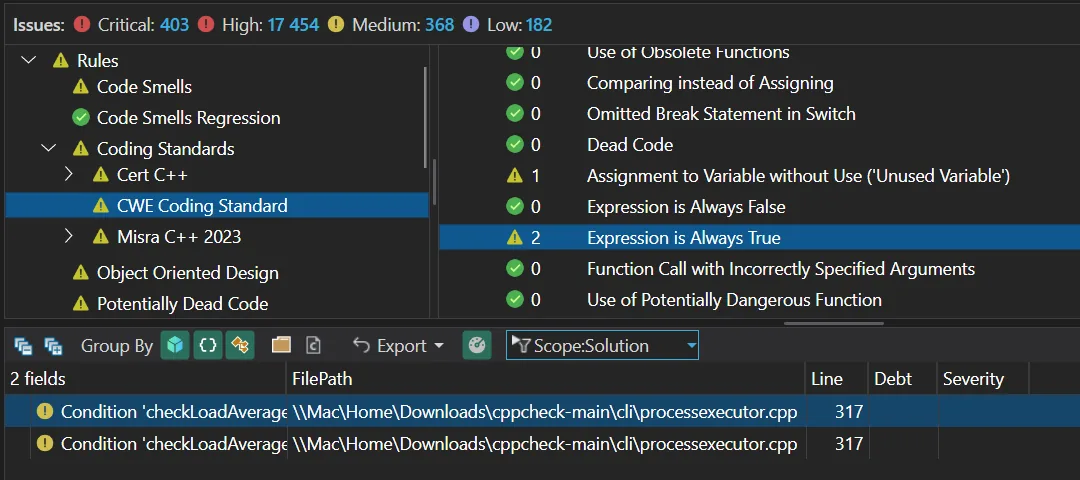
構造的脆弱性の検出
最も危険な脆弱性は構造的なものです:コードの動作の仕組みに組み込まれており、1行の誤りだけではありません。CWE にマッピングされた CppDepend のルールセットは、脆弱性クラス — インジェクションを招きやすいパターン、弱いエラー処理、危険な API 使用 — をコードベース全体で、ビルドごとに検出します。
セキュリティレビューは定期的なイベントではなくなり、パイプラインの継続的な特性になります。
- CWE 脆弱性カテゴリにマッピングされたルールセット
- ビルドごとのコードベース全体スキャン
- トリアージのための重要度順の検出結果
- CI 品質ゲートによる継続的な適用
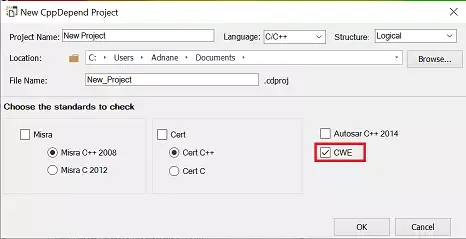
安全でないメモリ使用パターンの特定
メモリ安全性は C/C++ セキュリティの勝敗を決めるところです。CppDepend の CERT C/C++ ルールサポートは、バッファオーバーフロー、use-after-free、リーク、未定義動作につながるパターンを正確に対象とし、各検出結果を説明・特定します。
CQLinq と組み合わせれば、独自の禁止パターンに対するカスタムクエリを書けます:禁止関数、未チェックの戻り値、メモリ安全であるべきモジュールでの生ポインタ使用。
- CERT C/C++ メモリ安全ルールを内蔵
- リーク、オーバーフローにつながりやすいパターン、ダングリングポインタパターンの検出
- プロジェクト固有の禁止 API のためのカスタム CQLinq ルール
- メモリ安全性の改善を証明するトレンド追跡
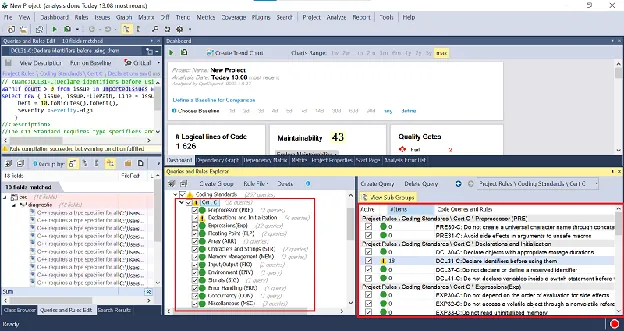
セキュリティポリシーの適用
セキュリティポリシーは、違反に結果が伴ってこそ機能します。CppDepend はセキュリティルール — コーディング標準、禁止 API、必須レビューゾーン — を適用されるゲートに変換します:ポリシーに違反するコードはパイプラインを通過できません。
ポリシーはバージョン管理された CQLinq ルールとして表現され、レポートがコンプライアンスを自動的に文書化します。セキュリティリーダーシップに適用と証拠の両方を提供します。
- 適用される品質ゲートとして表現されるセキュリティポリシー
- すべてのチームで共有されるバージョン管理されたルールファイル
- セキュリティレビューのための自動コンプライアンス証拠
- リリースパイプラインの外ではなく中への統合
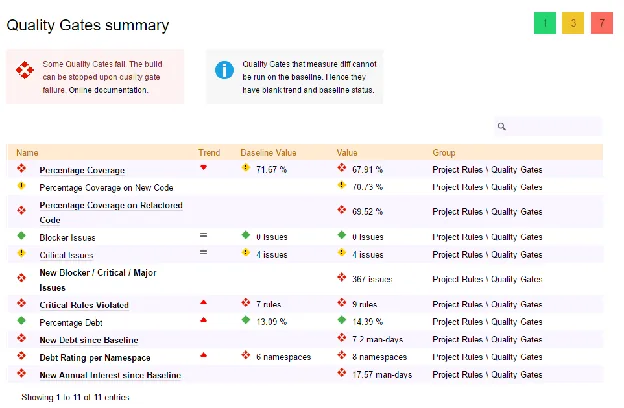
CppDepend があなたのコードで何を見つけるかご覧ください
無料トライアルをダウンロードして、数分で自分のコードベースの完全な分析を実行しましょう。